

 101 TV
 Descarga 101Play
 Síguenos en redes
 Autores
 Quiénes somos



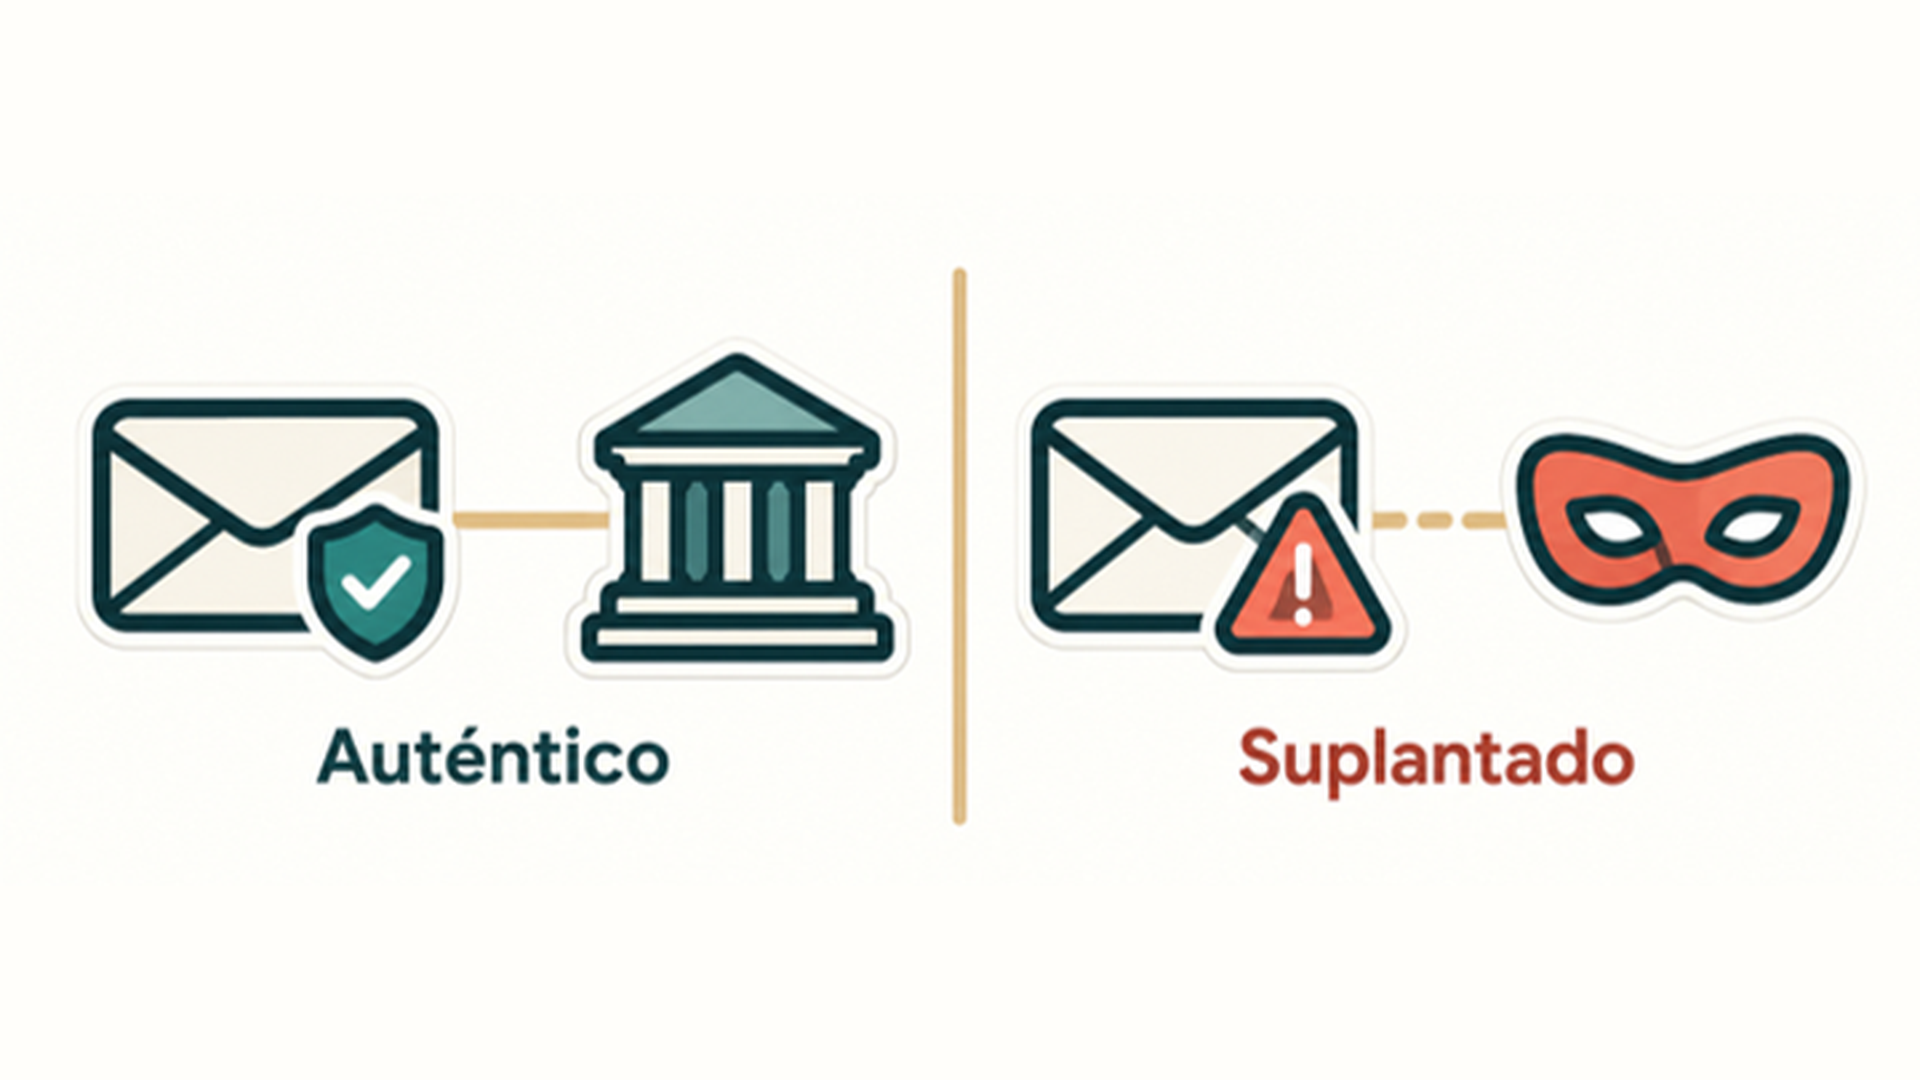

El Área de Contratación del Ayuntamiento de Málaga lleva tiempo repitiendo el mismo aviso a sus proveedores. Hay remitentes que se hacen pasar por el Consistorio, o por otros organismos públicos, para pedir a las empresas adjudicatarias documentación de sus contratos. En marzo de 2025 el Ayuntamiento denunció los hechos ante la Policía Nacional, y en septiembre de ese mismo año volvió a alertar tras detectar varias direcciones fraudulentas nuevas.
Algunas de esas direcciones imitaban a la administración con bastante descaro. Una terminaba en «juntadeandalucia.live», otra era una cuenta gratuita de Gmail con la palabra «contrataciones» mal escrita y varias usaban dominios inventados con términos como «secretaría» o «intervención». La recomendación municipal es sencilla: el Ayuntamiento escribe siempre desde el dominio «@malaga.eu», y cualquier mensaje que llegue desde otra dirección merece desconfianza.
Ese aviso deja una lección que también funciona al revés. Si una administración puede decir a sus proveedores que solo escribe desde un dominio concreto, una carpintería de Antequera o una asesoría de Sevilla pueden decir lo mismo a sus clientes, siempre que dispongan de un correo corporativo con dominio propio y bien configurado. Quien todavía factura desde una cuenta gratuita con un nombre genérico se lo pone fácil a cualquiera que quiera imitarle, porque abrir otra cuenta parecida lleva unos minutos.
El dominio es la primera pista
En una dirección de correo, la parte importante es la que va detrás de la arroba. El nombre visible que aparece en la bandeja de entrada se puede escribir a mano, y el usuario que va delante de la arroba también. El dominio, en cambio, pertenece a alguien, y ese alguien puede publicar en internet qué servidores tienen permiso para enviar mensajes en su nombre.
Para eso sirven tres registros técnicos con nombres poco amables: SPF, DKIM y DMARC. Cuando están configurados, el servidor que recibe un mensaje puede comprobar si de verdad salió de la empresa que dice enviarlo y, según las reglas que haya fijado el dueño del dominio, mandarlo a cuarentena o rechazarlo. Una pyme que trabaja con una dirección de un servicio gratuito no puede publicar esas reglas, porque el dominio no es suyo.
Los estafadores lo saben y por eso recurren a dominios parecidos, como hicieron con el falso «.live» de la Junta. Ningún registro técnico impide que alguien compre un nombre casi igual al tuyo. Lo que sí ayuda es que tus clientes y proveedores sepan exactamente desde qué dominio escribes, de la misma forma que el Ayuntamiento se lo ha explicado a los suyos.
La temporada turística también trae más intentos
El problema va más allá de la contratación pública. Este verano, el subdelegado del Gobierno en Málaga, Javier Salas, advirtió de que las estafas online vinculadas a reservas de alojamientos y viajes crecen en vacaciones y anunció que la Guardia Civil reforzaría la prevención frente a los ciberdelitos dentro de la Operación Verano 2026. Entre los métodos que señaló estaban los anuncios falsos, las páginas fraudulentas y las suplantaciones de identidad, y el operativo incluía la protección de los establecimientos y empresas del sector turístico.
Para un hotel pequeño de Nerja o unos apartamentos en Torremolinos, la conclusión práctica es parecida a la del Ayuntamiento. Si los huéspedes reciben siempre las confirmaciones desde el mismo dominio, y ese dominio aparece en la web y en la documentación de la reserva, resulta más sencillo detectar el mensaje que pide un pago «urgente» desde otra dirección.
Qué puede revisar una pyme esta misma semana
No hace falta un gran presupuesto para empezar. Basta con una conversación con quien lleva la informática del negocio, aunque sea un proveedor externo, y con estas comprobaciones:
- Confirmar quién figura como titular del dominio y que su renovación no depende de la tarjeta o del correo personal de alguien que ya no trabaja en la empresa.
- Pedir que se revisen los registros SPF, DKIM y DMARC del dominio y que la política de DMARC no se quede indefinidamente en modo de solo observación.
- Activar el segundo factor de acceso en todas las cuentas, incluidas las de gerencia, que suelen ser las más buscadas.
- Indicar en la web, en las facturas y en la firma de los correos desde qué dominio escribe la empresa, como hace el Ayuntamiento con «@malaga.eu».
- Acordar por escrito que cualquier cambio de cuenta bancaria se confirma con una llamada al teléfono que ya constaba en la ficha del cliente o proveedor.
Quien reciba un mensaje dudoso que diga venir del Consistorio malagueño tiene además una vía directa. Según el comunicado municipal de septiembre de 2025, el Área de Innovación analiza los correos sospechosos que se le reenvían a la dirección [email protected] para identificar su origen y estudiar acciones legales contra los remitentes.